
Security by Design w produktach cyfrowych
8 października 2025 · 3 min czytania
Akt o cyberodporności zamienia Security by Design z dobrej praktyki w wymaganie wobec producentów. Artykuł łączy zasadnicze wymagania z załącznika I CRA z czterema grupami praktyk NIST SSDF i wskazuje obowiązek, który stosuje się już od 11 września 2026 r.

Rozporządzenie (UE) 2024/2847, akt o cyberodporności (Cyber Resilience Act, CRA), obejmuje produkty z elementami cyfrowymi udostępniane na rynku Unii. Co do zasady stosuje się je od 11 grudnia 2027 r., ale obowiązki producentów w zakresie zgłaszania z art. 14 obowiązują od 11 września 2026 r. (art. 71 ust. 2).
Dla zespołu produktowego oznacza to, że praktyki bezpiecznego wytwarzania muszą zostawiać ślad: decyzję o konfiguracji domyślnej, zapis z obsługi podatności i opis ścieżki aktualizacji. Artykuł zestawia wymagania CRA z ramą NIST SSDF, którą da się wdrożyć w istniejącym procesie wytwórczym.
W artykule
Wymagania produktowe z załącznika I
Część I załącznika I CRA zaczyna się od zasady, że produkt projektuje się, opracowuje i produkuje tak, aby zapewniał poziom cyberbezpieczeństwa odpowiedni do ryzyka. Na podstawie oceny ryzyka i w stosownych przypadkach produkt:
- jest udostępniany bez znanych podatności możliwych do wykorzystania,
- ma bezpieczną konfigurację domyślną z możliwością przywrócenia stanu pierwotnego,
- pozwala usuwać podatności przez aktualizacje zabezpieczeń, w stosownych przypadkach automatyczne, z możliwością rezygnacji,
- chroni przed nieuprawnionym dostępem przez uwierzytelnianie, identyfikację i zarządzanie dostępem,
- chroni poufność i integralność danych, między innymi przez szyfrowanie,
- przetwarza wyłącznie dane niezbędne do swojego przeznaczenia,
- chroni dostępność podstawowych funkcji, także po incydencie i przy atakach typu odmowa usługi.
Każdy z tych punktów wymaga decyzji w projekcie i dowodu w dokumentacji technicznej (opracowanie autora).
Cztery grupy praktyk NIST SSDF
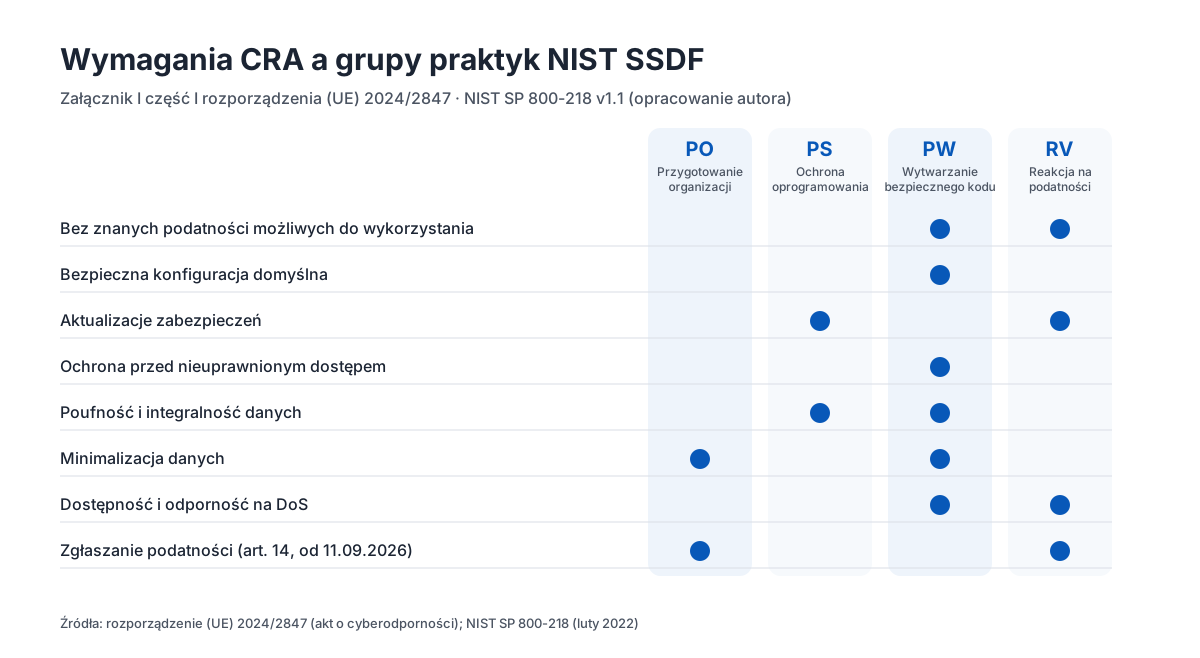
Ramę Secure Software Development Framework opisuje publikacja NIST SP 800-218 w wersji 1.1 z lutego 2022 r. Praktyki są zebrane w cztery grupy. Przygotowanie organizacji (PO) obejmuje ludzi, procesy i technologię potrzebne do bezpiecznego wytwarzania. Ochrona oprogramowania (PS) dotyczy zabezpieczenia wszystkich komponentów przed manipulacją i nieuprawnionym dostępem. Wytwarzanie dobrze zabezpieczonego oprogramowania (PW) ma ograniczyć podatności w wydaniach. Reakcja na podatności (RV) obejmuje wykrywanie podatności pozostałych w wydaniach i zapobieganie podobnym w przyszłości.
Zestawienie wymagań CRA z tymi grupami pokazuje, że większość obowiązków produktowych spoczywa na praktykach PW, a aktualizacje i zgłaszanie podatności na praktykach RV (opracowanie autora).
Zgłaszanie podatności od 11 września 2026 r.
Od 11 września 2026 r. producent zgłasza aktywnie wykorzystywane podatności w swoim produkcie, o których się dowiedział, CSIRT-owi wyznaczonemu na koordynatora oraz ENISA, za pośrednictwem pojedynczej platformy sprawozdawczej (art. 14 ust. 1). Wczesne ostrzeżenie trafia tam bez zbędnej zwłoki, a w każdym razie w ciągu 24 godzin od momentu, w którym producent dowiedział się o podatności. Zgłoszenie podatności z ogólnymi informacjami o produkcie, sposobie wykorzystania i podjętych środkach następuje w ciągu 72 godzin (art. 14 ust. 2).
Terminy liczone w godzinach wymagają ustalonego punktu kontaktowego, rejestru zgłoszeń z czasem przyjęcia i przypisanej osoby, która ocenia, czy podatność jest aktywnie wykorzystywana (opracowanie autora).
Źródła
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847 z dnia 23 października 2024 r. w sprawie horyzontalnych wymagań w zakresie cyberbezpieczeństwa w odniesieniu do produktów z elementami cyfrowymi (akt o cyberodporności) – eur-lex.europa.eu/eli/reg/2024/2847/oj
- NIST SP 800-218, Secure Software Development Framework (SSDF) Version 1.1, luty 2022 – csrc.nist.gov/pubs/sp/800/218/final
Najważniejsze wnioski
- Akt o cyberodporności stosuje się co do zasady od 11 grudnia 2027 r., ale obowiązek zgłaszania z art. 14 obowiązuje od 11 września 2026 r.
- Wymagania z załącznika I dotyczą cech produktu, dlatego wymagają decyzji projektowych i dowodów w dokumentacji technicznej.
- Grupy praktyk NIST SSDF pozwalają uporządkować spełnianie wymagań CRA w istniejącym procesie wytwórczym.
- Zgłoszenie aktywnie wykorzystywanej podatności w 24 i 72 godziny wymaga rejestru zgłoszeń i wyznaczonej osoby odpowiedzialnej.
Kolejne kroki
- Sprawdzenie, które produkty z elementami cyfrowymi są udostępniane na rynku Unii i podlegają CRA.
- Opisanie konfiguracji domyślnej każdego produktu i sposobu przywrócenia stanu pierwotnego.
- Wyznaczenie punktu kontaktowego i procedury oceny podatności z zapisem czasu przyjęcia zgłoszenia.
- Przypisanie praktyk PO, PS, PW i RV do etapów procesu wytwórczego i właścicieli.