
NIS2 w architekturze systemów IT
20 stycznia 2026 · 4 min czytania
Dyrektywa NIS2 i znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa przekładają się na decyzje projektowe. Artykuł przypisuje dziesięć środków z art. 21 ust. 2 dyrektywy do elementów systemu i opisuje terminy zgłaszania incydentów obowiązujące w Polsce od 3 kwietnia 2026 r.

Dyrektywa (UE) 2022/2555, nazywana NIS2, wymaga od podmiotów kluczowych i ważnych środków zarządzania ryzykiem w cyberbezpieczeństwie, nadzoru ze strony organu zarządzającego i zgłaszania poważnych incydentów. W Polsce wdraża ją ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252), która weszła w życie 3 kwietnia 2026 r.
Przepisy określają wymagany efekt i pozostawiają wybór technologii podmiotowi. Artykuł zestawia wymagania z elementami, które zespół projektowy planuje, buduje i opisuje w dokumentacji architektury: od rejestru aktywów po zapis czasu wykrycia incydentu.
W artykule
Zakres i terminy w Polsce
Państwa członkowskie stosują przepisy wdrażające NIS2 od 18 października 2024 r. (art. 41 ust. 1 dyrektywy). Polska nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa obowiązuje od 3 kwietnia 2026 r.
Podmioty, które w dniu wejścia w życie nowelizacji spełniały przesłanki podmiotu kluczowego albo ważnego, realizują obowiązki z rozdziału 3 ustawy w terminie 12 miesięcy (art. 33 ust. 1 nowelizacji), czyli do 3 kwietnia 2027 r. (wyliczenie autora). Podmioty kluczowe przeprowadzają pierwszy audyt w terminie 24 miesięcy (art. 33 ust. 2). Harmonogram składania wniosków o wpis do wykazu podmiotów kluczowych i ważnych ogłasza minister właściwy do spraw informatyzacji w komunikacie (art. 34 ust. 3). Kary pieniężne przewidziane w ustawie mogą zostać nałożone po raz pierwszy po upływie 2 lat od wejścia w życie nowelizacji (art. 35).
Środki z art. 21 ust. 2 w elementach systemu
Artykuł 21 ust. 2 dyrektywy wymienia co najmniej dziesięć elementów zarządzania ryzykiem, od polityki analizy ryzyka po uwierzytelnianie wieloskładnikowe. Każdy z nich ma odpowiednik w architekturze systemu i w jego dokumentacji. Zestawienie poniżej jest opracowaniem autora.
- Analiza ryzyka (lit. a) – rejestr aktywów z właścicielem i oceną ryzyka dla każdego komponentu.
- Obsługa incydentu (lit. b) – centralny dziennik zdarzeń, reguły alertów i procedura zgłoszenia.
- Ciągłość działania (lit. c) – kopie zapasowe z udokumentowanym testem odtworzenia.
- Łańcuch dostaw (lit. d) – rejestr dostawców i wymagania bezpieczeństwa w umowach.
- Nabywanie, rozwój i utrzymanie (lit. e) – proces wytwórczy z obsługą podatności i ich ujawniania.
- Ocena skuteczności (lit. f) – przeglądy, testy i wskaźniki z zapisem wyników.
- Cyberhigiena i szkolenia (lit. g) – plan szkoleń z listą obecności jako dowodem.
- Kryptografia (lit. h) – szyfrowanie danych przesyłanych i przechowywanych, zarządzanie kluczami.
- Zasoby ludzkie, kontrola dostępu i aktywa (lit. i) – role, minimalne uprawnienia i okresowy przegląd kont.
- Uwierzytelnianie wieloskładnikowe i bezpieczna łączność (lit. j) – MFA dla kont administracyjnych i zapasowy kanał komunikacji.
Zgłaszanie incydentu w praktyce systemu
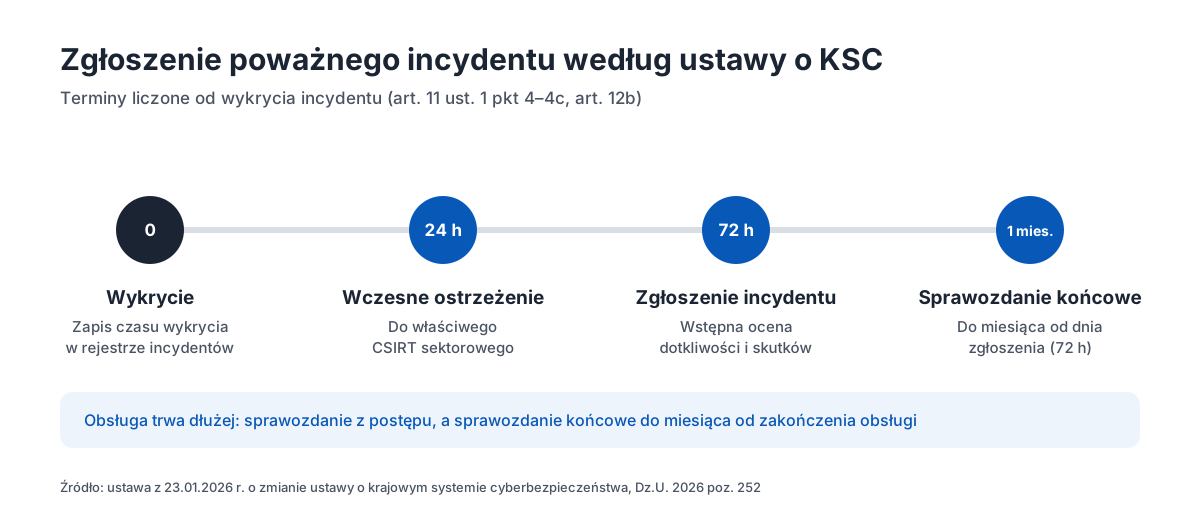
Dyrektywa liczy terminy od powzięcia wiedzy o poważnym incydencie (art. 23 ust. 4). Polska ustawa liczy je od momentu wykrycia incydentu. Wczesne ostrzeżenie trafia do właściwego CSIRT sektorowego najpóźniej w ciągu 24 godzin, zgłoszenie incydentu w ciągu 72 godzin, a sprawozdanie końcowe najpóźniej w ciągu miesiąca od dnia zgłoszenia (art. 11 ust. 1 pkt 4–4c). Jeżeli obsługa incydentu trwa dłużej, podmiot przekazuje sprawozdanie z postępu, a sprawozdanie końcowe w ciągu miesiąca od zakończenia obsługi (art. 12b).
Dla systemu wynika z tego jeden konkretny wymóg: rejestr incydentów powinien zapisywać czas wykrycia jako osobne pole i na jego podstawie liczyć terminy kolejnych zgłoszeń (opracowanie autora).
Odpowiedzialność organu zarządzającego
Organ zarządzający podmiotu kluczowego albo ważnego zatwierdza środki zarządzania ryzykiem, nadzoruje ich wdrażanie i może odpowiadać za ich naruszenie (art. 20 ust. 1 dyrektywy). Członkowie organu odbywają regularne szkolenia, które pozwalają rozpoznać ryzyko i ocenić praktyki zarządzania nim (art. 20 ust. 2).
W systemie przekłada się to na raport dla kierownictwa: stan rejestru ryzyk, wyniki testów odtworzenia i liczbę incydentów w okresie, z datą i osobą zatwierdzającą (opracowanie autora).
Źródła
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z dnia 14 grudnia 2022 r. (NIS2), Dz.U. UE L 333 z 27.12.2022, s. 80 – eur-lex.europa.eu/eli/dir/2022/2555/oj
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252 – isap.sejm.gov.pl (WDU20260000252)
Najważniejsze wnioski
- Środki z art. 21 ust. 2 dyrektywy NIS2 można przypisać do konkretnych elementów systemu, co porządkuje dokumentację zgodności.
- Polska ustawa liczy terminy zgłoszeń od wykrycia incydentu, dlatego czas wykrycia powinien być osobnym polem w rejestrze incydentów.
- Podmioty spełniające przesłanki w dniu wejścia w życie nowelizacji mają 12 miesięcy na realizację obowiązków, a podmioty kluczowe 24 miesiące na pierwszy audyt.
- Organ zarządzający zatwierdza środki i nadzoruje ich wdrażanie, więc wyniki monitorowania i testów powinny trafiać do kierownictwa.
Kolejne kroki
- Ustalenie, czy organizacja spełnia przesłanki podmiotu kluczowego albo ważnego, i sprawdzenie terminu wniosku w komunikacie ministra.
- Przypisanie każdego z dziesięciu środków z art. 21 ust. 2 do właściciela i elementu systemu.
- Dodanie do rejestru incydentów pola z czasem wykrycia oraz przypomnień o terminach 24 godzin, 72 godzin i jednego miesiąca.
- Przeprowadzenie testu odtworzenia kopii zapasowej z zapisem wyniku jako dowodem dla audytu.